Security and Regulations
Normative, cybersecurity e innovazione:
la risposta di ASEM alle nuove sfide industriali.
L’evoluzione del quadro normativo europeo sta ridefinendo i requisiti di cybersecurity per prodotti, macchine e impianti industriali. Per affrontare questa trasformazione, ASEM sta rafforzando processi, competenze e tecnologie in linea con gli standard internazionali, con l’obiettivo di offrire a clienti e partner soluzioni sempre più sicure, affidabili e conformi alle nuove normative.
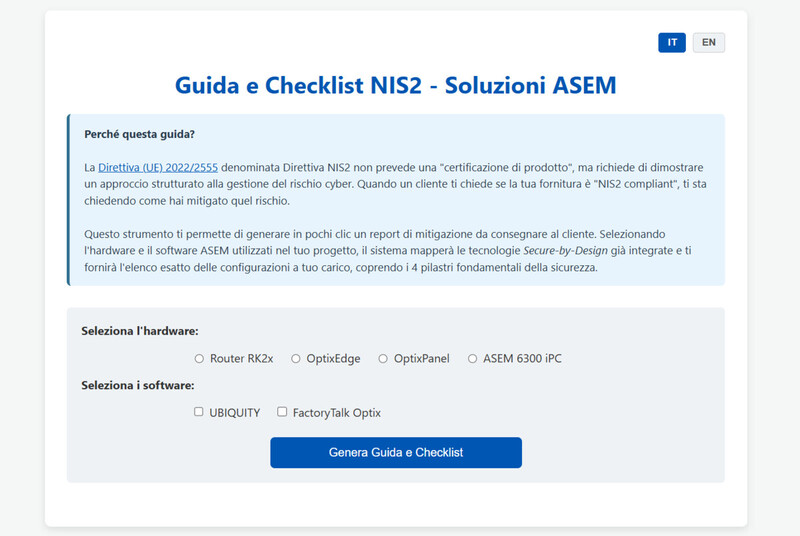
Guida e Checklist NIS2 - Soluzioni ASEM
Perché questa guida?
>> CHECKLIST
La Direttiva (UE) 2022/2555 denominata Direttiva NIS2 non prevede una "certificazione di prodotto", ma richiede di dimostrare un approccio strutturato alla gestione del rischio cyber. Quando un cliente ti chiede se la tua fornitura è "NIS2 compliant", ti sta chiedendo come hai mitigato quel rischio. Questo strumento ti permette di generare in pochi clic un report di mitigazione da consegnare al cliente. Selezionando l'hardware e il software ASEM utilizzati nel tuo progetto, il sistema mapperà le tecnologie Secure-by-Design già integrate e ti fornirà l'elenco esatto delle configurazioni a tuo carico, coprendo i 4 pilastri fondamentali della sicurezza.
Webinar | 7 ottobre 2026
Machinery Regulation 2023/1230: quando il digitale entra nella safety
Guarda la registrazione del webinar qui > Webinar Machinery Regulation 2023/1230
Tema: Machinery Regulation 2023/1230
Relatori: Alessio Forafò, Massimo Variolo, Luca Begnini
- Differenze tra NIS2, Machinery Regulation e Cyber Resilience Act e relativi ambiti di applicazione.
- Le novità introdotte dalla Machinery Regulation rispetto alla Direttiva Macchine.
- Irequisiti cyber dei RESS 1.1.9 e 1.2.1.
- Il ruolo della prEN 50742 e il collegamento con IEC 62443.
- Come applicare in modo pratico la valutazione del rischio cyber sulle funzioni di sicurezza. • Esempi concreti di applicazione in ambito macchine industriali.
Scarica qui materiali e informazioni sul webinar:
Direttiva (UE) 2022/2555
Riguarda la gestione del rischio aziendale in ambito cyber security.
Destinatari
Entità essenziali importanti, pubbliche e private.
Mira a migliorare la sicurezza informatica nelle aziende, imponendo requisiti più stringenti per la protezione delle reti e dei dati aziendali.
Nel portale dell'agenzia per la cybersicurezza nazionale dedicato al NIS si trova la documentazione ufficiale:
- una presentazione powerpoint che fa una panoramica della normativa, con le relative tempistiche.
- un prospetto generale e uno prospetto dettagliato che illustrano quali tipologie di aziende sono tenute ad essere a norma come soggetto importante o soggetto essenziale.
Entrata in vigore: in Italia D.Lgs. 138/2024 in vigore dal 16 Ottobre 2024
Deadline per l'implementazione delle misure di sicurezza: 31 Ottobre 2026
All’end-user va data garanzia di aver coperto tutte e quattro le aree:
- Sicurezza della Supply Chain e Sviluppo Software
- Gestione dei Rischi e Misure Tecniche (Accessi e Cifratura)
- Gestione degli Incidenti e delle Vulnerabilità
- Audit, Monitoraggio e Continuità Operativa
ASEM mette a disposizione uno strumento dedicato a costruttori di macchine e system integrator per generare il report di mitigazione su questi quattro punti.
Regolamento (UE) 2023/1230
Riguarda la cybersecurity nella sicurezza fisica delle macchine.
Destinatari
Fabbricanti, importatori e distributori di macchine, prodotti correlati e quasi-macchine immessi sul mercato UE.
Il nuovo Regolamento Macchine (UE) 2023/1230, denominato anche Machinery Regulation (MR), sostituisce la precedente Direttiva Macchine e si applica alle macchine immesse sul mercato o messe in servizio dal 20 gennaio 2027. Introduce requisiti espliciti di cybersecurity per macchine connesse Motivo: un attacco cyber può generare un rischio fisico.
NOTA: È una normativa che incide direttamente sulla sicurezza delle macchine e sul processo di marcatura CE
Entrata in vigore: 20 gennaio 2027
- Percorso strutturato di allineamento allo Standard 62443-4-2 SL2 sui prodotti, iniziato a Gennaio 2026
- Miglioramento delle funzionalità di Autenticazione, Audit e Documentazione a supporto dei RESS 1.1.9 e 1.2.1
- Guida/Checklist per implementare i nostri prodotti in modo coerente con i requisiti dei nuovi regolamenti (in preparazione)
La cybersecurity diventa parte del fascicolo tecnico. ASEM fornisce componenti progettati per supportare il percorso di marcatura CE della macchina.
Regolamento (UE) 2024/2847
Riguarda la cybersecurity del prodotto digitale.
Destinatari
Fabbricanti, importatori e distributori di hardware e software con connessione diretta o indiretta a dispositivi o reti.
Il Cyber Resilience Act (CRA) è una normativa europea che:
- introduce requisiti obbligatori di cybersecurity
- si applica a hardware e software con elementi digitali
- è condizione necessaria per ottenere e mantenere la marcatura CE
Il CRA richiede che il produttore:
- sviluppi secondo un Secure Development Lifecycle
- gestisca aggiornamenti di sicurezza per almeno 5 anni dalla vendita
- garantisca integrità del software
- garantisca aggiornamenti sicuri
- garantisca protezione da accessi non autorizzati
- fornisca informazioni di sicurezza (es. SBOM)
CRA è quindi una normativa sia di prodotto sia di processo La sicurezza diventa un obbligo continuo, non una verifica una‑tantum.
Obbligo segnalazione di vulnerabilità sfruttata e/o incidenti: 11 Settembre 2026
Entrata in vigore: 11 Dicembre 2027
- Progetta hardware e software secondo principi secure‑by‑design
- Applica il Secure Development Lifecycle Rockwell (IEC 62443‑4‑1) ai prodotti ASEM rilevanti per il CRA
- Integra: meccanismi di aggiornamento sicuro, protezione dell’integrità del software, gestione delle vulnerabilità e SBOM
ASEM fornisce prodotti progettati per supportare la conformità CRA dei clienti La cybersecurity diventa un requisito di prodotto e ASEM fornisce i mattoni giusti per affrontarlo
Direttiva RED (Radio Equipment Directive) – Cyber Security (Art. 3.3)
Riguarda la cybersecurity delle apparecchiature radio connesse a Internet.
Destinatari
Fabbricanti, importatori e distributori di apparecchiature radio dotate di connettività Wi‑Fi, cellulare o altre tecnologie di comunicazione radio immesse sul mercato UE.
Aggiorna le norme armonizzate per le apparecchiature radio, includendo requisiti di sicurezza informatica per le categorie e le classi di apparecchiature radio connesse a Internet. Con l’entrata in vigore della RED Cyber Security (Art. 3.3), tutti i prodotti che integrano funzionalità Wi‑Fi o Cellular devono essere conformi ai nuovi requisiti di sicurezza per poter mantenere la marcatura CE.
Entrata in vigore: 1 Agosto 2025
ASEM ha condotto una valutazione completa dei prodotti con interfacce radio (Wi‑Fi/Cellular) per stabilire il percorso di conformità alla RED Cyber Security, identificando i dispositivi da certificare e quelli da portare a fine vita in previsione delle nuove regole CE.
RK21 / RK22 > RED Certificate
VK3500 > RED Certificate
ASEM 6300B-JB1 > RED Certificate
Area riservata
Accedi alla tua area riservata per scaricare i contenuti protetti a te dedicati. Se non hai ancora un account ASEM, registrati qui.


