Security and Regulations
Vorschriften, Cybersicherheit und Innovation:
Die Antwort von ASEM auf die neuen Herausforderungen der Industrie.
Der sich wandelnde europäische Rechtsrahmen definiert die Anforderungen an die Cybersicherheit von Industrieprodukten, Maschinen und Anlagen neu. Um diesem Wandel zu begegnen, stärkt ASEM seine Prozesse, Kompetenzen und Technologien im Einklang mit internationalen Standards, mit dem Ziel, Kunden und Partnern immer sicherere, zuverlässigere und regelkonforme Lösungen anzubieten.
NIS2-Leitfaden und Checkliste - ASEM Lösungen
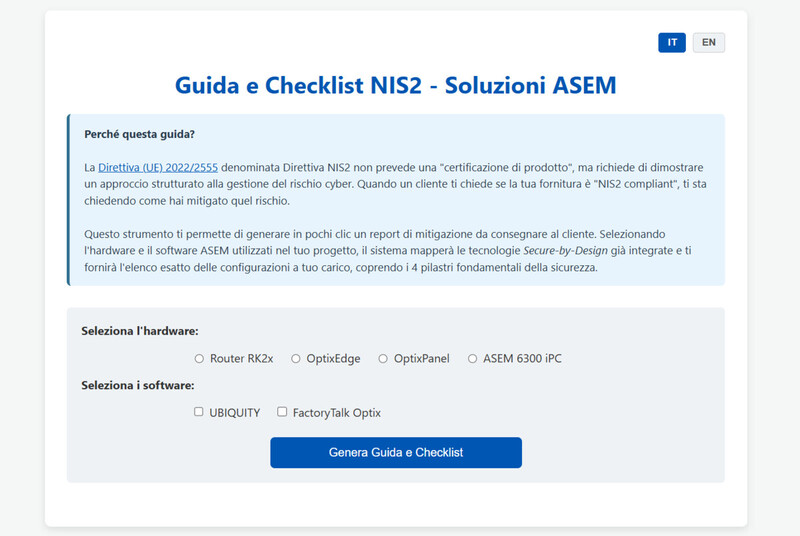
Warum dieser Leitfaden?
Die NIS2-Richtlinie (EU) 2022/2555 sieht keine „Produktzertifizierung“ vor, sondern verlangt den Nachweis eines strukturierten Ansatzes für das Management von Cyberrisiken. Wenn ein Kunde fragt, ob Ihre Lieferung „NIS2-konform“ ist, möchte er wissen, wie Sie dieses Risiko minimiert haben. Mit diesem Tool können Sie mit wenigen Klicks einen Mitigationsbericht erstellen und Ihrem Kunden zur Verfügung stellen. Durch die Auswahl der in Ihrem Projekt eingesetzten ASEM Hard- und Software ordnet das System die bereits integrierten Secure-by-Design-Technologien zu und liefert Ihnen die genaue Liste der Konfigurationen, die in Ihrer Verantwortung liegen. Dabei werden die vier grundlegenden Säulen der Cybersicherheit abgedeckt.
Webinar | 7. Oktober 2026
Machinery Regulation 2023/1230: Wenn Digitaltechnik auf Sicherheit trifft
Sehen Sie sich hier die Aufzeichnung des Webinars an > Webinar Maschinenverordnung 2023/1230
Thema: Maschinenverordnung 2023/1230
Referenten: Alessio Forafò, Massimo Variolo, Luca Begnini
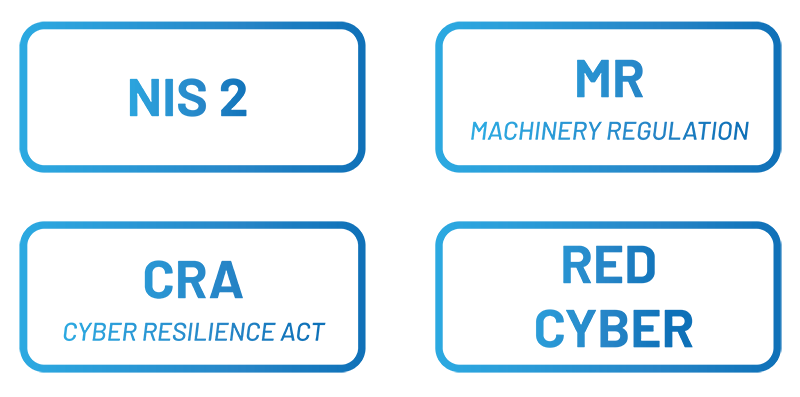
- Unterschiede zwischen NIS2, der Maschinenverordnung und dem Cyber Resilience Act sowie deren jeweilige Anwendungsbereiche.
- Die Neuerungen der Maschinenverordnung im Vergleich zur Maschinenrichtlinie.
- Die Cybersecurity-Anforderungen der EHSR 1.1.9 und 1.2.1.
- Die Rolle der prEN 50742 und ihre Verbindung zur IEC 62443.
- Praktische Anwendung der Cyber-Risikobewertung auf Sicherheitsfunktionen.
- Konkrete Anwendungsbeispiele im Bereich industrieller Maschinen.
Hier können Sie die Webinar-Unterlagen und weitere Informationen herunterladen:
Richtlinie (EU) 2022/2555
Betrifft das Management von Cybersicherheitsrisiken in Unternehmen.
Adressaten
Wesentliche und wichtige öffentliche sowie private Einrichtungen.
Ziel ist es, die Cybersicherheit in Unternehmen zu verbessern, indem strengere Anforderungen zum Schutz von Unternehmensnetzwerken und Geschäftsdaten eingeführt werden.
Auf dem NIS-Portal der Nationalen Agentur für Cybersicherheit finden sich die offiziellen Unterlagen:
- Eine PowerPoint-Präsentation , die einen Überblick über die Verordnung und die entsprechenden Umsetzungsfristen bietet.
- Eine allgemeine Übersicht sowie eine detaillierte Übersicht , die erläutern, welche Arten von Unternehmen als wesentliche oder wichtige Einrichtung den Anforderungen entsprechen müssen.
Inkrafttreten: In Italien ist das Gesetzesdekret Nr. 138/2024 seit dem 16. Oktober 2024 in Kraft.
Frist für die Umsetzung der Sicherheitsmaßnahmen: 31. Oktober 2026 .
Dem Endanwender muss die Gewähr gegeben werden, dass alle vier Bereiche abgedeckt wurden:
- Sicherheit der Lieferkette und sichere Softwareentwicklung
- Risikomanagement und technische Maßnahmen (Zugriffskontrolle und Verschlüsselung)
- Management von Sicherheitsvorfällen und Schwachstellen
- Auditierung, Überwachung und Betriebskontinuität
ASEM stellt Maschinenherstellern und Systemintegratoren ein spezielles Tool zur Verfügung, mit dem ein Maßnahmen- bzw. Mitigationsbericht für diese vier Bereiche erstellt werden kann.
Verordnung (EU) 2023/1230
Betrifft die Cybersicherheit im Zusammenhang mit der physischen Sicherheit von Maschinen.
Adressaten
Hersteller, Importeure und Händler von Maschinen, dazugehörigen Produkten sowie unvollständigen Maschinen, die auf dem EU-Markt in Verkehr gebracht werden.
Die neue Maschinenverordnung (EU) 2023/1230 , auch als Machinery Regulation (MR) bezeichnet, ersetzt die bisherige Maschinenrichtlinie und gilt für Maschinen, die ab dem 20. Januar 2027 in Verkehr gebracht oder in Betrieb genommen werden. Sie führt ausdrückliche Cybersicherheitsanforderungen für vernetzte Maschinen ein. Grund: Ein Cyberangriff kann ein physisches Sicherheitsrisiko verursachen.
HINWEIS: Diese Verordnung wirkt sich unmittelbar auf die Maschinensicherheit und auf den CE-Kennzeichnungsprozess aus.
Inkrafttreten: 20. Januar 2027
- Strukturierter Fahrplan zur Ausrichtung der Produkte auf IEC 62443-4-2 Security Level 2 (SL2) , gestartet im Januar 2026.
- Verbesserung der Funktionen für Authentifizierung, Auditierung und Dokumentation zur Unterstützung der Anforderungen RESS 1.1.9 und RESS 1.2.1.
- Leitfaden/Checkliste für die Implementierung von ASEM-Produkten im Einklang mit den Anforderungen der neuen Vorschriften (derzeit in Vorbereitung).
Cybersicherheit wird Teil der technischen Dokumentation. ASEM stellt Komponenten bereit, die den CE-Kennzeichnungsprozess von Maschinen unterstützen.
Verordnung (EU) 2024/2847
Betrifft die Cybersicherheit digitaler Produkte.
Adressaten
Hersteller, Importeure und Händler von Hardware und Software mit direkter oder indirekter Verbindung zu Geräten oder Netzwerken.
Der Cyber Resilience Act (CRA) ist eine europäische Verordnung, die:
- Verbindliche Cybersicherheitsanforderungen einführt.
- Für Hardware und Software mit digitalen Elementen gilt.
- Voraussetzung für die Erlangung und Aufrechterhaltung der CE-Kennzeichnung ist.
Der CRA verlangt vom Hersteller:
- Die Entwicklung von Produkten nach einem Secure Development Lifecycle (SDL).
- Die Bereitstellung von Sicherheitsupdates für mindestens 5 Jahre nach dem Inverkehrbringen des Produkts.
- Die Gewährleistung der Softwareintegrität. • Die Gewährleistung sicherer Software-Updates.
- Den Schutz vor unbefugten Zugriffen.
- Die Bereitstellung sicherheitsrelevanter Informationen (z. B. SBOM - Software Bill of Materials ).
Der CRA ist somit sowohl eine Produktverordnung als auch eine Prozessverordnung . Cybersicherheit wird zu einer kontinuierlichen Verpflichtung und nicht zu einer einmaligen Konformitätsprüfung.
Verpflichtende Meldung ausgenutzter Schwachstellen und/oder Sicherheitsvorfälle: 11. September 2026.
Inkrafttreten: 11. Dezember 2027.
- Entwickelt Hardware und Software nach Secure-by-Design-Prinzipien.
- Wendet den Rockwell Secure Development Lifecycle (IEC 62443-4-1) auf die für den CRA relevanten ASEM-Produkte an.
- Integriert Mechanismen für sichere Updates, den Schutz der Softwareintegrität, Schwachstellenmanagement sowie eine SBOM (Software Bill of Materials).
ASEM stellt Produkte bereit, die Kunden bei der Erfüllung der CRA-Anforderungen unterstützen. Cybersicherheit wird zu einer Produktanforderung, und ASEM liefert die richtigen Bausteine, um diese erfolgreich umzusetzen.
Funkanlagenrichtlinie (RED) – Cybersicherheit (Art. 3.3)
Betrifft die Cybersicherheit von internetfähigen Funkanlagen.
Adressaten
Hersteller, Importeure und Händler von Funkanlagen mit WLAN-, Mobilfunk- oder anderen Funkkommunikationstechnologien, die auf dem EU-Markt in Verkehr gebracht werden.
Die harmonisierten Normen der Funkanlagenrichtlinie (RED) wurden aktualisiert und umfassen nun Cybersicherheitsanforderungen für Kategorien und Klassen von mit dem Internet verbundenen Funkanlagen . Mit dem Inkrafttreten der RED-Cybersicherheitsanforderungen (Artikel 3.3) müssen alle Produkte mit Wi-Fi- oder Mobilfunkfunktionen die neuen Sicherheitsanforderungen erfüllen, um die CE-Kennzeichnung zu erhalten und aufrechtzuerhalten.
Inkrafttreten: 1. August 2025 .
ASEM hat eine umfassende Bewertung der Produkte mit Funkschnittstellen (Wi-Fi/Mobilfunk) durchgeführt, um den geeigneten RED-Cyber-Security-Konformitätsweg festzulegen. Dabei wurden die Produkte identifiziert, die zertifiziert werden sollen, sowie jene, die im Hinblick auf die neuen CE-Anforderungen auslaufen werden.
Persönlicher Bereich
Loggen Sie sich in Ihren persönlichen Bereich ein, um Ihre geschützten Inhalte herunterzuladen. Wenn Sie noch kein ASEM-Konto haben, Registrieren Sie sich hier.


